Protectia Datelor Personale GDPR
Analiza Structurală a Regulamentului General privind Protecția Datelor (GDPR)Regulamentul General privind Protecția Datelor (GDPR), aplicabil la nivelul Uniunii Europene prin Regulamentul (UE) 2016/679, reprezintă pilonul fundamental al securității digitale moderne. Acesta redefineste modul în care entitățile juridice colectează și gestionează informațiile cetățenilor, punând accent pe responsabilitate și transparență.
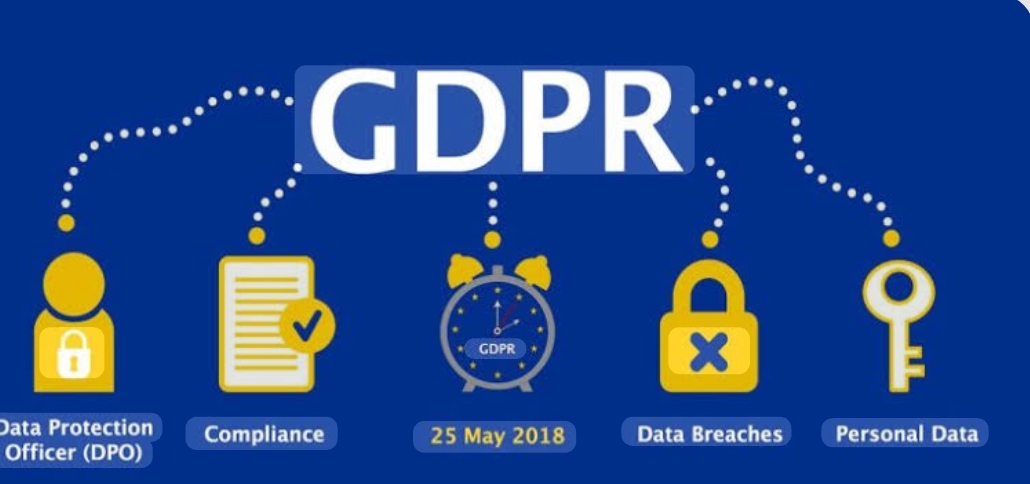
Principii fundamentale ale GDPR
1. Principiile Fundamentale ale Prelucrării Datelor
Conform Articolului 5 din regulament, orice activitate de procesare a datelor trebuie să respecte cu strictețe următoarele principii:
-Legalitate, echitate și transparență: Datele pot fi colectate doar în baza unui temei juridic clar, iar modalitatea de procesare trebuie explicată clar persoanei vizate.
-Limitarea scopului: Informațiile colectate nu pot fi reutilizate în alte scopuri incompatibile cu cele declarate inițial.
-Minimizarea datelor: Operatorii sunt obligați să solicite doar volumul strict de informații necesar pentru îndeplinirea obiectivului.
-Acuratețe: Datele inexacte sau învechite trebuie rectificate sau șterse fără întârziere.
-Limitarea stocării: Păstrarea datelor este permisă doar pe perioada de timp strict necesară realizării scopurilor declarate.
-Integritate și confidențialitate:
2.Drepturile Fundamentale ale Cetățenilor
GDPR mută controlul informației înapoi la utilizator, garantându-i o serie de drepturi esențiale:
-Dreptul de acces (Art. 15): Permite cetățenilor să obțină o confirmare și o copie a tuturor datelor pe care o organizație le deține despre ei.
-Dreptul la rectificare (Art. 16): Asigură corectarea rapidă a datelor personale eronate.
-Dreptul de a fi uitat (Art. 17): Reprezintă dreptul de a solicita ștergerea definitivă a istoricului digital din bazele de date, în anumite condiții.
-Dreptul la portabilitatea datelor (Art. 20): Oferă posibilitatea de a transfera datele personale direct de la un furnizor de servicii la altul.
3.Impactul și Obligațiile Companiilor
Pentru mediul de afaceri, nerespectarea normelor atrage consecințe severe:
-Sancțiuni financiare drastice (Art. 83): Amenzile pot atinge pragul de 4% din cifra de afaceri globală anuală sau 20 de milioane de euro.
-Consimțământ explicit (Art. 7): Acordul utilizatorului trebuie să fie liber și clar exprimat; mecanismele pasive, precum căsuțele bifate automat, sunt interzise.
-Responsabilul cu Protecția Datelor – DPO (Art. 37): Instituțiile publice și companiile care procesează date la scară largă au obligația legală de a numi un expert dedicat monitorizării conformității.
În concluzie, GDPR nu este doar un set de reguli administrative, ci un standard global care protejează demnitatea umană în era digitală.
( Sursă informații
Regulamentul (UE) 2016/679 al Parlamentului European și al Consiliului din 27 aprilie 2016 privind protecția persoanelor fizice în ceea ce privește prelucrarea datelor cu caracter personal și privind libera circulație a acestor date (GDPR). Publicat în Jurnalul Oficial al UE nr. L 119/2016.)